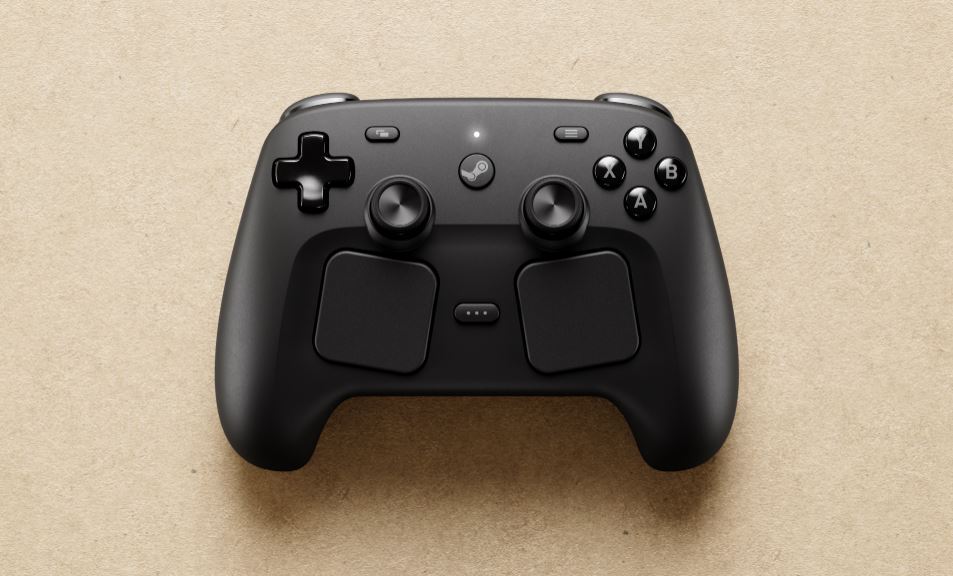
Sinabihan ang mga customer ng Valve sa EU na "asahan ang mga pekeng mensahe" matapos ang cyber attack
Na-kompromiso ang impormasyon ng mga gumagamit ng Steam Machine at Steam Controller.
Nakipag-ugnayan ang Valve sa mga may-ari ng EU ng Steam Machine at Steam Controller, na nagbabala sa kanila tungkol sa mga papasok na pekeng mensahe matapos ang isang cyberware attack sa isa sa mga logistics partner ng kumpanya, ang CEVA Logistics. Naganap ang pag-atake noong nakaraang linggo, at nakompromiso ang impormasyon ng mga gumagamit ng Valve sa EU.
Walang impormasyon sa pagbabayad o password ang na-access, ngunit ang mga pangalan, address, numero ng telepono, email address, at iba pa ng mga customer ay maaaring nasa kamay ng mga hacker. Sa pamamagitan ng Digital Foundry, nagpadala ang Valve ng mensahe sa mga may-ari ng Steam Machine at Steam Controller sa EU, na nagsasabing asahan nila ang mga pagtatangka ng mga hacker na mangalap ng mas maraming personal na impormasyon.
"Asahan ang mga pekeng mensahe—email, SMS, o telepono—na binabanggit ang iyong hardware order at mukhang galing sa Steam, Valve, o delivery company. Maaaring i-quote nila ang address mo pabalik sa iyo para patunayan na totoo ito. Maaaring hilingin nila sa iyo na kumpirmahin ang delivery, magbayad ng maliit na customs o redelivery fee, o mag-sign in sa isang lugar para "i-verify" ang iyong order. Ituring silang lahat bilang peke," sulat ni Valve.
Pinapahalagahan din nito ang CEVA para sa buong saklaw ng mga kinuha at kung paano, at kasalukuyan kaming nag-aabiso sa mga awtoridad sa proteksyon ng datos sa mga apektadong bansa. Napansin na may mga panlabas na imbestigador na dinala na, at lahat ng apektadong sistema ay na-offline na ng CEVA mula nang mangyari ang pag-atake.
Sa madaling salita, bantayan ang iyong mga email kung ikaw ay may-ari ng Valve hardware sa Europa, at mag-ingat sa anumang sinusubukang kunin ang iyong personal na impormasyon.